Τα ψυγεία ήταν μόνον η αρχή: Aυτός είναι ο επόμενος στόχος των χάκερς – Μεγάλη προσοχή
Ποιες άλλες έξυπνες συσκευές και κρίσιμες υποδομές μπαίνουν στο στόχαστρο, την ώρα που ο ψηφιακός πόλεμος εκτινάσσει το κόστος ασφαλείας για τις επιχειρήσεις
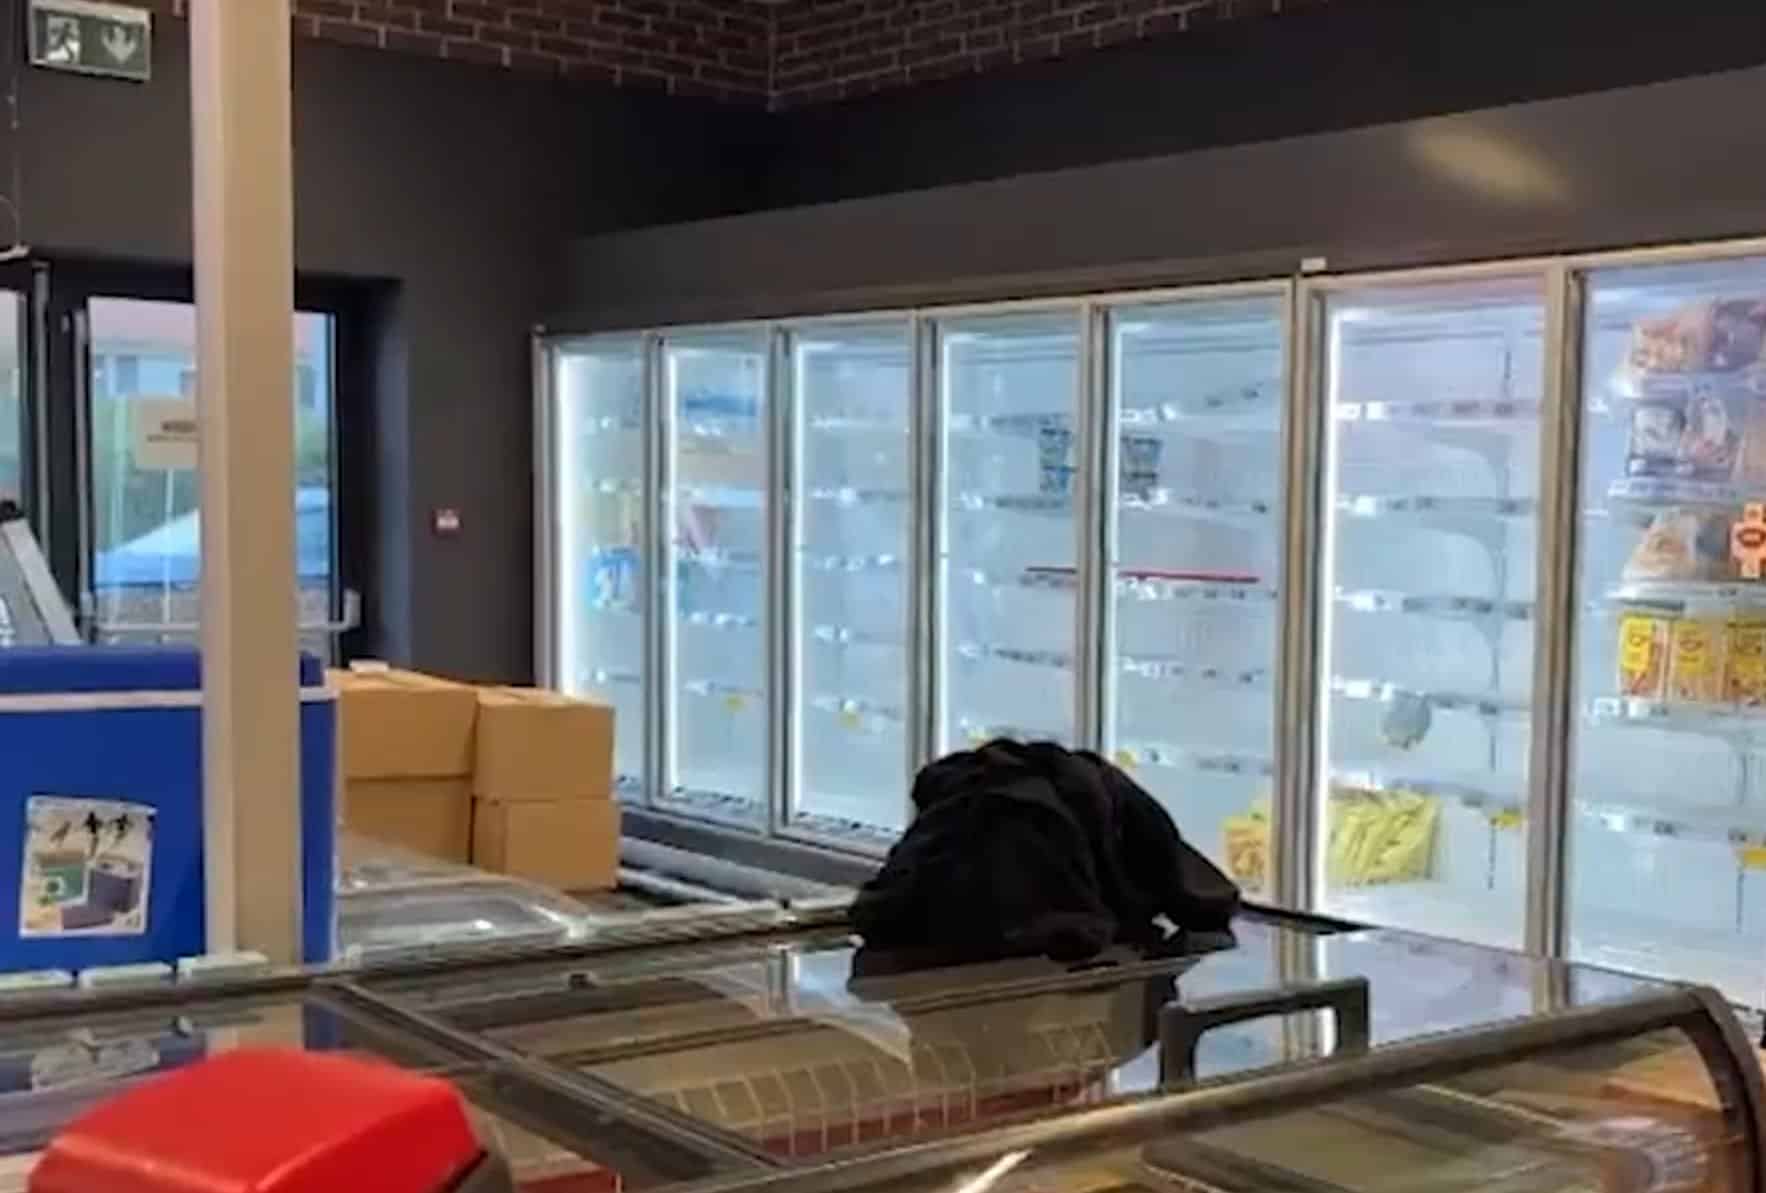

Οι μικροσυσκευές στο στόχαστρο των χάκερς
Ποιες άλλες έξυπνες συσκευές και κρίσιμες υποδομές μπαίνουν στο στόχαστρο, την ώρα που ο ψηφιακός πόλεμος εκτινάσσει το κόστος ασφαλείας για τις επιχειρήσεις και μπορεί να αποτελέσει απειλή για την κοινωνική συνοχή.
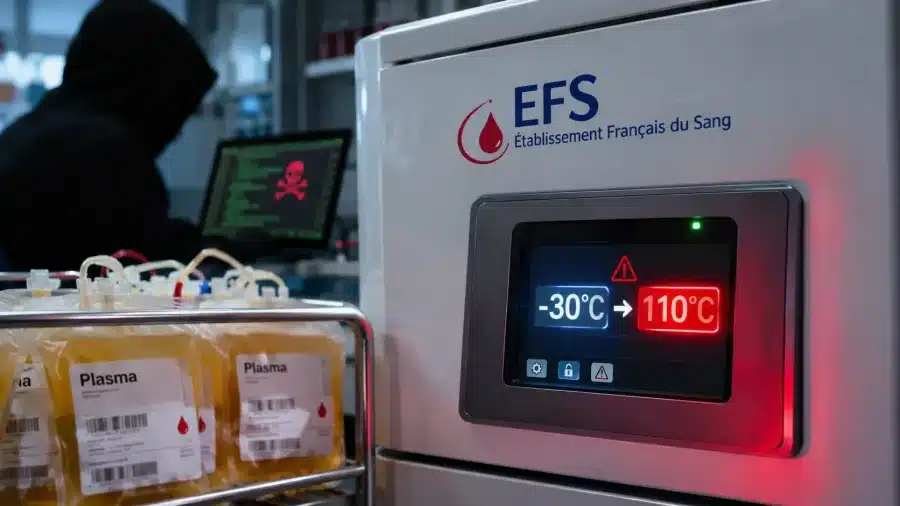
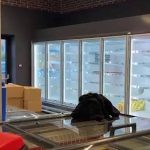
Τη νύχτα της 1ης προς 2α Νοεμβρίου ένας τεχνικός βάρδιας είδε στις οθόνες του κάτι που αψηφούσε τη λογική. Οι ενδείξεις θερμοκρασίας στους καταψύκτες της εταιρείας Coolworld στη Γαλλία δεν κατέγραφαν απλώς μια μηχανική βλάβη, αλλά μια βίαιη ψηφιακή εισβολή.
Η συγκεκριμένη εγκατάσταση δεν φύλασσε τρόφιμα, αλλά δείγματα για λογαριασμό του Établissement Français du Sang (EFS), της γαλλικής υπηρεσίας αιμοδοσίας. Τα συστήματα είχαν δεχθεί εξωτερική εντολή επαναπρογραμματισμού προκειμένου η θερμοκρασία να εκτοξευθεί από τους -30°C στους 110°C, ξεπερνώντας δηλαδή το σημείο βρασμού του νερού! Το περιστατικό, το οποίο αποκάλυψε στις 3 Νοεμβρίου η γαλλική εφημερίδα Le Canard enchaîné, ανακόπηκε εγκαίρως. Το γαλλικό υπουργείο Υγείας έσπευσε να καθησυχάσει το κοινό ότι δεν υπήρξε επίπτωση στις μεταγγίσεις, ενώ τεχνικές αναφορές όπως αυτή του CyberSecurityNews υπογραμμίζουν πως δεν έχει αποδειχθεί εάν το εσωτερικό των καταψυκτών έφτασε πράγματι σε αυτούς τους βαθμούς. Το μήνυμα ωστόσο είχε ήδη σταλεί.
Το χτύπημα στην EFS αποτελεί την πιο επικίνδυνη κλιμάκωση σε ένα κύμα ψηφιακών επιθέσεων που σαρώνει την Ευρώπη τους τελευταίους μήνες. Τον Οκτώβριο, ο Γάλλος υπουργός Οικονομικών Roland Lescure αποκάλυψε στο κοινοβούλιο της χώρας του ότι περίπου 700 από τα 10.000 σούπερ μάρκετ της γαλλικής επικράτειας βρέθηκαν στο στόχαστρο. Στις αρχές Νοεμβρίου το πρόβλημα είχε ήδη περάσει τα σύνορα της Γαλλίας, χτυπώντας αλυσίδες τροφοδοσίας σε Βέλγιο, Εσθονία, Ιρλανδία, Λουξεμβούργο, Σουηδία και Ολλανδία.
Το γεωγραφικό αποτύπωμα της απειλής διευρύνθηκε απότομα όταν το αμερικανικό Πεντάγωνο, σύμφωνα με το Reuters που επικαλέστηκε τέσσερις διαφορετικούς αξιωματούχους, άρχισε να εξετάζει τις ταυτόχρονες βλάβες σε καταψύκτες τουλάχιστον έξι αμερικανικών στρατιωτικών βάσεων ως συντονισμένη ενέργεια hacking.
Οι κυβερνοεπιθέσεις, στην παραδοσιακή τους μορφή, διέπονται από τους σκληρούς κανόνες της αγοράς. Υπάρχει ένας τιμοκατάλογος, μια απαίτηση για λύτρα και μια συναλλαγή. Στην περίπτωση των ευρωπαϊκών ψυγείων, η απουσία οικονομικού κινήτρου είναι ακριβώς αυτό που τρομάζει τις διωκτικές αρχές. Κανείς δεν ζήτησε χρήματα. Κανείς δεν εκβίασε για υποκλοπή δεδομένων. Η σουηδική εταιρεία κυβερνοασφάλειας Truesec στην ανάλυσή της είναι κατηγορηματική. Η χειραγώγηση των θερμοκρασιών και η καταστροφή των προϊόντων συνιστούν καθαρά καταστροφικές πράξεις. Όταν τα ψυγεία υπερθερμανθούν, η ζημιά στο εμπόρευμα είναι μη αναστρέψιμη, ακυρώνοντας πρακτικά κάθε περιθώριο διαπραγμάτευσης για λύτρα.
Η ιδρύτρια της Ygreky, Marta Rybczynska, μιλώντας στο Euronews, ανέδειξε την ουσία του προβλήματος, επισημαίνοντας πως εφόσον απουσιάζει το κέρδος, διά της εις άτοπον απαγωγής βρισκόμαστε πιθανότατα αντιμέτωποι με ομάδες που απολαμβάνουν κρατική στήριξη.
Ο Ευρωπαίος Επίτροπος Γεωργίας και Τροφίμων Christophe Hansen έθεσε το ζήτημα στην πραγματική του διάσταση, κάνοντας λόγο στο Al Jazeera για μια σκόπιμη απόπειρα διατάραξης της επισιτιστικής αλυσίδας της Ευρωπαϊκής Ένωσης, σχεδιασμένη να υπονομεύσει την εμπιστοσύνη των καταναλωτών. Ο στόχος δεν είναι το κρέας ή τα φρούτα που σαπίζουν, αλλά η εικόνα των άδειων ραφιών και ο πανικός που αυτή γεννά σε κοινωνίες ήδη πιεσμένες από τον πληθωρισμό
Τηλεοράσεις, κάμερες, θερμοστάτες και… οικιακά ψυγεία
Η ψηφιοποίηση των φυσικών υποδομών στηρίχθηκε σε μια θεμελιώδη αντίφαση. Η βιομηχανία ενσωμάτωσε δικτυακές δυνατότητες σε κάθε πιθανό αντικείμενο, αγνοώντας συστηματικά την ανάγκη για αντίστοιχη αρχιτεκτονική προστασίας.
Το οικοσύστημα του αποκαλούμενου Διαδικτύου των Πραγμάτων (IoT) γιγαντώθηκε μέσα από την μαζική παραγωγή φθηνών μικροεπεξεργαστών, οι οποίοι τοποθετήθηκαν σε λάμπες, θερμοστάτες, ελεγκτές πίεσης, κάμερες και βιομηχανικούς καταψύκτες. Οι κατασκευαστές αυτών των συστημάτων λειτουργούν με γνώμονα τη μείωση του κόστους, αφήνοντας τις συσκευές να λειτουργούν με απαρχαιωμένο λογισμικό (firmware) και προεπιλεγμένους κωδικούς οι οποίοι διακινούνται ελεύθερα στο σκοτεινό διαδίκτυο. Όταν μια εταιρεία εφοδιαστικής αλυσίδας αγοράζει εκατοντάδες τέτοιους ψυκτικούς θαλάμους, εν αγνοία της εγκαθιστά στο δίκτυό της ισάριθμες ανοιχτές πύλες. Η διαχείριση αυτού του χάους μετατρέπεται σε έναν οικονομικό εφιάλτη. Τα τμήματα ΙΤ καλούνται να θωρακίσουν χιλιάδες τερματικά σημεία (endpoints) τα οποία σχεδιάστηκαν από το εργοστάσιο χωρίς καμία απολύτως πρόβλεψη για ασφάλεια.
Την αθέατη αυτή πλευρά του ασύμμετρου ψηφιακού πολέμου αναλύει στο Newsbomb ο Ιωσήφ Δεμερτζής, ειδικός στις διεθνείς σχέσεις και τις στρατηγικές σπουδές, στους τομείς της στρατηγικής, της ασφάλειας, των επιχειρήσεων πληροφόρησης και της μαζικής διπλωματίας, περιγράφοντας την κατακόρυφη άνοδο του κόστους για τις επιχειρήσεις. «Η επέλαση της τεχνητής νοημοσύνης εισάγει νέα προβλήματα για εταιρίες και καταναλωτές. Η καθημερινότητα μας κατακλύζεται από μύριες συσκευές που χρησιμοποιούν επεξεργαστές και αισθητήρες που επικοινωνούν με το διαδίκτυο και όπου η τεχνητή νοημοσύνη καθιστά ταχύτερη, φθηνότερη και πολύ πιο εύκολη την έκθεση αδυναμιών του λογισμικού αυτών των συσκευών (firmware) και του επαναπρογραματισμού τους.
Ένας επιβουλέας χωρίς ιδιαίτερες τεχνικές γνώσεις, μπορεί να παραβιάσει μεταξύ άλλων έξυπνες τηλεοράσεις, ηχεία, οι κάμερες, θερμοστάτες και ψυγεία (όπως έγινε πρόσφατα στην Γαλλία), εκμεταλλευόμενος ευπάθειες που είναι άγνωστες στις εταιρίες και που παραμένουν για χρόνια. Πέραν από την πιθανή κατάφωρη παραβίαση της ιδιωτικότητας αφού μπορούν να καταγραφούν συνομιλίες, εικόνα και μύρια στοιχεία σχετικά με την καθημερινότητα μας, μετατρέποντας τον ηλεκτρονικό κόσμο που μας περιβάλλει σε έναν αφόρητο μανδύα παρακολούθησης, οι εταιρίες παραγωγής οποιονδήποτε προϊόντων που χρησιμοποιούν αναπρογραμματιζόμενους επεξεργαστές υφίστανται βαρύ οικονομικό κόστος, σε έναν αέναο και πιθανώς μάταιο αγώνα στο να καλύψουν τις αδυναμίες του λογισμικού».
Το κόστος επίθεσης έναντι του κόστους άμυνας
Τα δεδομένα της αγοράς επιβεβαιώνουν την εκτίμηση περί ασύμμετρου κόστους. Ο Amir Preminger, τεχνικός διευθυντής (CTO) της Claroty, αποκάλυψε μέσω του Machine.news ένα νούμερο που προκαλεί ίλιγγο στις αίθουσες των διοικητικών συμβουλίων. Χρησιμοποιώντας εργαλεία τεχνητής νοημοσύνης, η εταιρεία του κατάφερε να πετύχει πλήρη έλεγχο (root) σε μια εργαστηριακή συσκευή μέσα σε μόλις 28 λεπτά. Το κόστος της επιχείρησης ήταν 6 δολάρια. Αυτή η τρομακτική δυσαναλογία μεταξύ της επένδυσης του επιτιθέμενου και της ζημιάς του αμυνόμενου εξηγεί γιατί οι στόχοι είναι τόσο πολλοί και τόσο ανοργάνωτοι. Οι επιλογές, όπως τονίζει η ιδρύτρια του Critical Cyber Pavlina Pavlova, γίνονται βάσει μιας μήτρας διαθεσιμότητας, επιθυμητότητας και ευπάθειας. Πολλές φορές, το θύμα επιλέγεται απλώς επειδή η ψηφιακή του πόρτα βρέθηκε ξεκλείδωτη. Ο επικεφαλής του βρετανικού NCSC, Richard Horne, αποκάλυψε στο PBS ότι πολλά από τα γαλλικά ψυγεία ήταν συνδεδεμένα απευθείας στο διαδίκτυο με τους εργοστασιακούς κωδικούς ασφαλείας.
Εδώ όμως υπάρχει ακόμη μια παράμετρος. Αυτός που έχει πρόσβαση σε «περισσότερη» και καλύτερης ποιότητας» Τεχνητή Νοημοσύνη έχει το πλεονέκτημα τόσο στην Άμυνα όσο και στην Επίθεση. Ίσως δε τα χτυπήματα που παρακολουθούμε τις ημέρες αυτές να είναι απλά τα εναρκτήρια πυρά σε έναν ακήρυχτο πόλεμο τεχνητής νοημοσύνης. Που αν συνδυαστούν με άλλους είδους υβριδικές επιθέσεις – όπως οι «φάρσες» για βόμβες σε αεροσκάφη και πλοία, οι επιθέσεις σε σταθμούς ηλεκτροπαραγωγής και άλλα, μπορούν να θέσουν υπό τρομερή πίεση τις δυτικές κοινωνίες.
Το ίχνος των δραστών οδηγεί σταθερά προς την Ανατολή, αν και η απόλυτη ταυτοποίηση στον κυβερνοχώρο παραμένει επισφαλής. Σύμφωνα με την εκτενή ανάλυση «Defrost and Disrupt» της SentinelOne Labs, οι επιθέσεις σε ψυκτικά συστήματα έχουν παρελθόν. Ήδη από το 2022, η εταιρεία Danfoss κατέγραψε επιθέσεις σε 16 ρωσικά σούπερ μάρκετ και 40 ισραηλινά καταστήματα. τον Νοέμβριο του 2024 μια μεγάλη μονάδα επεξεργασίας κρέατος στο Λος Άντζελες χτυπήθηκε ανελέητα, με αποτέλεσμα να σημειωθεί διαρροή αμμωνίας. Το αμερικανικό υπουργείο Δικαιοσύνης έδειξε προς την ομάδα CARR, υποστηρίζοντας έναν χρόνο αργότερα, τον Δεκέμβριο του 2025, ότι τόσο η CARR όσο και η NoName057(16) επιχειρούν με τις ευλογίες της ρωσικής κυβέρνησης.
Η Forescout Vedere Labs εντόπισε πάνω από 20 επιθέσεις σε ψυκτικά συστήματα από τον Ιανουάριο του 2026. Την ευθύνη ανέλαβαν φιλορωσικές ομάδες hacktivists, με την Z-Pentest Alliance και την NoName057(16) να διαδραματίζουν πρωταγωνιστικό ρόλο χτυπώντας οινοποιεία και σούπερ μάρκετ σε Ιταλία και Ισπανία. Η Z-Pentest διεκδίκησε δέκα επιθέσεις μόνο στις 26 Απριλίου. Για το πρόσφατο κύμα, αναρτήσεις στο Telegram έδειχναν κοινή ανάληψη ευθύνης από τις δύο ομάδες, οι οποίες όμως γρήγορα διαγράφηκαν. Ανεξάρτητες αναλύσεις χαρακτηρίζουν αυτή την τακτική ως απόδοση ευθύνης με υπαινιγμό. Είναι μια μισή ανάληψη, προσεκτικά δομημένη ώστε να μπορεί να διαψευστεί ανά πάσα στιγμή, τροφοδοτώντας την ασάφεια που εξυπηρετεί τα κρατικά αφηγήματα στις επιχειρήσεις της γκρίζας ζώνης. Στην περίπτωση δε των αμερικανικών στρατιωτικών βάσεων, αναφορές του Nextgov/FCW εμπλέκουν και ομάδες που συνδέονται με το Ιράν, διευρύνοντας το γεωπολιτικό μέτωπο.
Εθνική Ασφάλεια και Δημόσια Υγεία
Αν η πρώτη ανάγνωση αφορά τα τρόφιμα, η δεύτερη αγγίζει τον πυρήνα της εθνικής ασφάλειας και της δημόσιας υγείας. Το Dark Reading και το Forbes κρούουν τον κώδωνα του κινδύνου για την αλυσίδα ψύξης των φαρμάκων. Ο Sean Tufts της Claroty και ο Chuck Brooks επισημαίνουν ότι ολόκληρη η βιοτεχνολογία, από τα εμβόλια και τα βιολογικά φάρμακα μέχρι τις γονιδιακές θεραπείες, κρέμεται από μια αδιάσπαστη και ψηφιακά ευάλωτη αλυσίδα. Η αμερικανική υπηρεσία δημόσιας υγείας (CDC) είναι ωμή στις οδηγίες της. Η ισχύς ενός εμβολίου που εκτίθεται σε λάθος θερμοκρασία καταστρέφεται και δεν μπορεί να αποκατασταθεί. Το πιο τρομακτικό σενάριο, το οποίο η Claroty απέδειξε σε περιβάλλον προσομοίωσης, είναι το σαμποτάζ. Ο επιτιθέμενος διακόπτει την ψύξη, αλλά ο παραβιασμένος ελεγκτής συνεχίζει να στέλνει φυσιολογικές ενδείξεις θερμοκρασίας στις οθόνες του προσωπικού. Το εμβόλιο αχρηστεύεται σιωπηλά, χωρίς να ηχήσει ποτέ κανένας συναγερμός, και ο κίνδυνος μεταφέρεται απευθείας στον ασθενή.
Πέρα από τα φάρμακα, η αλλοίωση των συστημάτων εγκυμονεί άμεσους φυσικούς κινδύνους. Οι 50°C στους γαλλικούς καταψύκτες δεν κατέστρεψαν απλώς τα τρόφιμα, αλλά προκάλεσαν τοπικές πυρκαγιές σε εκατοντάδες καταστήματα. Στην Πορτογαλία, το χτύπημα σε επτά καταστήματα Intermarché ανέδειξε την αχίλλειο πτέρνα των εξωτερικών συνεργατών, καθώς η πρόσβαση των δραστών εξασφαλίστηκε μέσω ενός τρίτου παρόχου συντήρησης που είχε κεντρικό έλεγχο σε πολλαπλές εγκαταστάσεις.
Και η Ελλάδα;
Η Ελλάδα βρίσκεται ήδη εντός της ακτίνας δράσης αυτού του νέου υβριδικού πολέμου. Τα δεδομένα της Forescout είναι αποκαλυπτικά. Από τα συνολικά 12.976 εκτεθειμένα ψυκτικά συστήματα που εντοπίστηκαν σε 99 χώρες, ένα εξαιρετικά σημαντικό ποσοστό συγκεντρώνεται στην Ιταλία και την Ελλάδα.
Δεν πρόκειται απλώς για θεωρητικό κίνδυνο ή μελλοντική προβολή. Στην Κηφισιά, ο ιδιοκτήτης κρεοπωλείου Γιώργος Μπούμπας περιέγραψε την ακριβή μεθοδολογία της επίθεσης που δέχθηκε η δική του επιχείρηση. Οι δράστες κατάφεραν να ανεβάσουν τη θερμοκρασία της ψυκτικής του μονάδας στους 150°C. Ο τεχνικός που κλήθηκε επειγόντως χρειάστηκε δύο ολόκληρες ώρες μάχης με το παραβιασμένο σύστημα για να ανακτήσει τον έλεγχο, αποκαλύπτοντας μάλιστα ότι το ίδιο ακριβώς βράδυ ανάλογες επιθέσεις είχαν σημειωθεί σε ένα μεγάλο σούπερ μάρκετ και σε ένα κατάστημα fast food της ίδιας περιοχής.
Οι αναλυτές συγκλίνουν πλέον στο συμπέρασμα ότι ο στόχος είναι ευρύτερος. Οι δυτικές υπηρεσίες πληροφοριών εντάσσουν αυτά τα περιστατικά στο πλαίσιο της συνεχιζόμενης ρωσικής εκστρατείας δολιοφθορών, η οποία αποσκοπεί στο να κλονίσει την κοινωνική συνοχή των χωρών που στηρίζουν την Ουκρανία και να εκθέσει τις αδυναμίες των ευρωπαϊκών υποδομών. Ο Rafe Pilling, senior director για threat intelligence στη Sophos, βλέπει πίσω από τις επιθέσεις ένα κρατικό μήνυμα, μια ωμή επίδειξη δυνατοτήτων που υπενθυμίζει στις ευρωπαϊκές κυβερνήσεις ότι η καθημερινότητα των πολιτών τους εξαρτάται από κώδικα που μπορεί εύκολα να παραβιαστεί. Ο Félix Aimé της Sekoia, έχοντας θητεύσει στη γαλλική υπηρεσία κυβερνοασφάλειας ANSSI, διαβάζει τα γεγονότα ως μια στοχευμένη επιχείρηση αποσταθεροποίησης κρίσιμων οικονομικών δραστηριοτήτων.
Οι ειδικοί, παρατηρώντας την εξέλιξη των χτυπημάτων, εκτιμούν ότι διανύουμε απλώς την πρώτη φάση. Τα συστήματα ελέγχου κτιρίων, οι ηλεκτρονικές κλειδαριές, οι ανελκυστήρες και κυρίως οι μονάδες επεξεργασίας νερού βασίζονται στην ίδια ακριβώς συνδεδεμένη επιχειρησιακή τεχνολογία που σήμερα προδίδει τα σούπερ μάρκετ.
ΑΠΟ ΤΟ ΠΡΩΙ ΘΑ ΠΑΙΖΕΙ Η ΕΙΔΗΣΗ ΣΕ ΟΛΑ ΤΑ ΚΑΝΑΛΙΑ -Δυστυχώς ο αγαπημένος τραγουδιστής Νότης Σφακιανάκης
Νότης Σφακιανάκης: Έγινε 67 ετών και δεν φαίνεται να επιστρέφει στις πίστες – Όσα αποκάλυψε ο ανιψιός του Μακριά από τα φώτα της δημοσιότητας και τις νυχτερινές πίστες πέρασε τα φετινά γενέθλιά του ο…
Νέα Δημοκρατία: Ανακοινώθηκαν 11 υποψήφιοι βουλευτές για τις εκλογές του 2027
Την ένταξη 11 υποψήφιων βουλευτών στα ψηφοδέλτια της Νέας Δημοκρατίας για τις εθνικές εκλογές του 2027 ανακοίνωσε το κυβερνών κόμμα, με απόφαση του
Είναι 52 χρονών και βάζει κάτω παραπάνω από τις μισές 20αρες της Ελλάδα
Η Μπέττυ Μαγγίρα ξέρει πώς να τραβά την προσοχή, συνδυάζοντας το προσωπικό της στιλ με το χιούμορ και την άνεση μπροστά στον φακό. Η πρόσφατη εμφάνισή της στο
«Θέλω να πω κάτι που δεν έχει ακουστεί»: Η Τίνα Μεσσαροπούλου υπερασπίζεται δημόσια τον Γιώργο Λιάγκα
«Θέλω να πω κάτι που δεν έχει ακουστεί»: Η Τίνα Μεσσαροπούλου υπερασπίζεται δημόσια τον Γιώργο Λιάγκα
Θάνατος Μαζωνάκη: Ολοκληρώθηκε ο τοξικολογικός έλεγχος – Δεν προκύπτει φαρμακευτική δηλητηρίαση
Νέα δεδομένα στην υπόθεση θανάτου του Γιώργου Μαζωνάκη φέρνουν οι πληροφορίες που παρουσιάστηκαν στην εκπομπή «Χαμογέλα και Πάλι».
Ακολούθησε το Postnow.gr στο Facebook για όλες τις τελευταίες ειδήσεις